דיגיטל וטק
מחדל אבטחה חמור במשרדי הממשלה: ההגנות הבסיסיות הופקרו
השבוע עלה חשש כבד להשתלטות על חשבונות הדוא"ל של המוסד שהתבדה מהר מאוד. איש לא פרץ למערכות, והמיילים התקבלו מפני שרשתות המדינה לא אכפו כראוי הגנות בסיסיות שאמורות לחסום הודעות מזויפות

חשד כבד להשתלטות על חשבונות הדוא"ל של המוסד התעורר השבוע, לאחר שחוקר אבטחה המנהל את אתר המחקר vx-underground דיווח על קבלת מיילים מכתובות רשמיות של הארגון.
בעוד שבתחילה עלה החשש כי שרתי המוסד נפרצו, התבררה אמת מביכה לא פחות: איש לא פרץ למערכות, והמיילים התקבלו מפני שרשתות המדינה לא אכפו כראוי הגנות דוא"ל בסיסיות שאמורות לחסום הודעות מזויפות.
כבר בשנת 2017 פרסמה הרשות הלאומית להגנת הסייבר (כיום מערך הסייבר הלאומי) הנחיות ברורות לגופים ממשלתיים ליישום שלושה מנגנוני אימות מרכזיים: SPF - מגדיר אילו שרתים מורשים לשלוח דוא"ל בשם הארגון. DKIM - מוסיף חתימה דיגיטלית להודעה כדי לוודא שלא שונתה בדרך. DMARC - המנגנון הקריטי ביותר, שמפקח על SPF ו-DKIM, מורה לשרתי הדואר של הנמענים כיצד לנהוג בהודעה שנכשלה באימות - האם להעבירה, להכניסה להסגר או לדחותה לחלוטין.
בהיעדר מדיניות DMARC שנאכפת בפועל, הודעות מזויפות שאינן חתומות מגיעות ישירות לתיבות הדואר של הנמענים. תזכורת זו אמנם עלתה הפעם "על חשבון" המוסד ומשרד ראש הממשלה, אך המחדל רובץ לפתחם של משרדי ממשלה רבים.
צילום המסך שהופץ ברשת מציג הודעת דואר אלקטרוני היתולית שנשלחה מכתובת כביכול רשמית (collectibles@mossad.gov.il) אל מנהל אתר המחקר vx-underground. בהודעה מוצע למכירה "פריט אספנים נדיר" - 47 גזירי ציפורניים של בנימין נתניהו המלווים בתעודת מקוריות "מזויפת על ידי המוסד", תמורת 8,000 שקלים או הבן הבכור.
בעמוד הטוויטר של International Cyber Digest דיווחו על המקרה וציינו תחילה כי לא מדובר בזיוף (Spoofing) אלא בחשבון ממשלתי שנפרץ. עם זאת, הבדיקה הטכנית שביצעו בהמשך חשפה את הבעיה האמיתית: לשרת הממשלתי לא היו כלל רשומות אימות מסוג SPF או DMARC. היעדר הגנות בסיסיות אלו הוא שאיפשר לתוקף לזייף בקלות את כתובת השולח ולהעביר מייל מתחזה, מבלי ששרתי הדואר יזהו את הזיוף ומבלי שהיה צורך לפרוץ לשרתי המוסד בפועל.
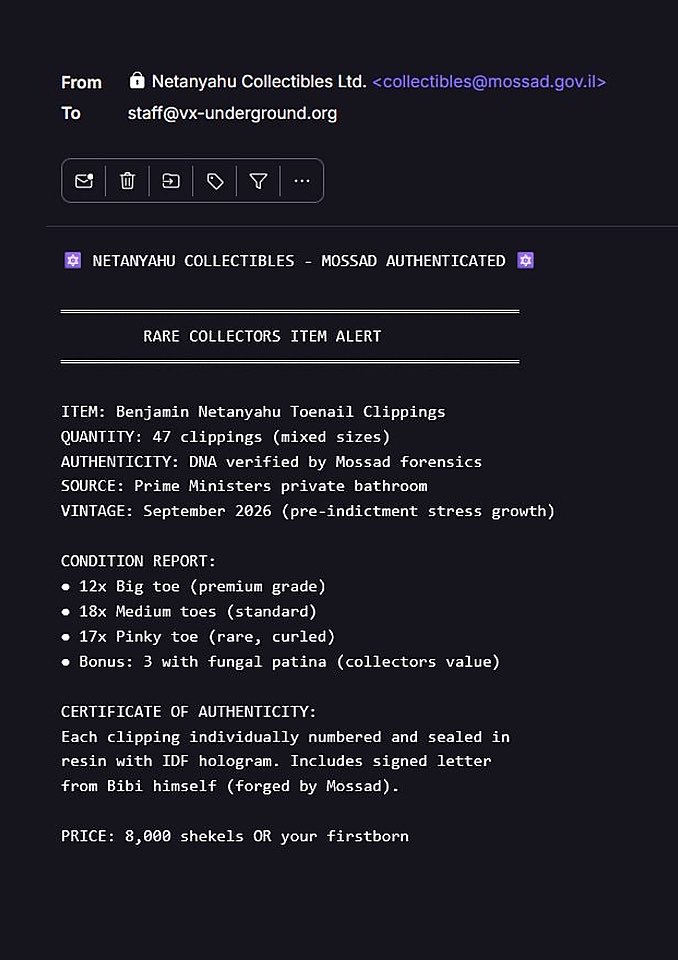
הדוגמא שפורסמה בעמוד ה-X של International Cyber Digest
בעלי העמוד vx-underground, שהיו הנמענים להודעה הגיבו: "אהההה, זה מסביר את זה. אז טכנית כל אחד יכול כרגע לזייף בהצלחה את המוסד ולהיות מסומן כ"לא מזויף". מגניב", סיכמו בהומור.
בדיקה שערכו השבוע חוקרי אבטחה מקהילת "סייברסייבר לאבס" על מדגם של 18 דומיינים תחת כתובת הגג Gov.il, חשפה כי מחציתם אינם מנהלים את ההגנות כראוי. מלבד הדומיין של המוסד (שתוקן בעקבות דיווח ב"הארץ"), נמצא כי גם הדומיין הראשי Gov.il והדומיינים של משרדי האוצר, החוץ, הבריאות, הפנים, החינוך, האנרגיה ורשות המסים אינם מורים לדחות הודעות שנכשלו באימות.
מערך הדיגיטל הלאומי, הכפוף כיום למשרד ראש הממשלה ואחראי על ניהול Gov.il והתשתית הטכנולוגית, מסר בתגובה כי הוא פועל מול המשרדים לביצוע החסימות מבלי לפגוע בתשתיות קריטיות, וימשיך ללוות אותם עד להשלמת מעטפת ההגנה. גורם במערך ציין כי התיקון אינו טריוויאלי ועלול לפגוע בפעילות מערכות קיימות. עם זאת, חוקרי האבטחה מדגישים כי למרות המורכבות הטכנית, לגופים הממשלתיים היו תשע שנים שלמות להשלים את ההתאמות הנדרשות.
עוד ב-
כזכור, מתקפת "פישינג" חדשה מופצת בימים האחרונים בישראל ומנסה להפיל אזרחים בפח באמצעות התחזות לרשות המסים. במסגרת הקמפיין נשלחות הודעות דואר אלקטרוני הנראות לכאורה כהודעות רשמיות, שבהן נטען כי נגד הנמען נפתחה חקירה בחשד לעבירות מס, תוך איום בהליך פלילי אם לא יפעל בתוך 72 שעות.
הכתבות החמות



תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "צחי חגג חגג אירופה, צילום: צילום טל ציקורל, איציק יצחקי, קבוצת חג'ג', shutterstock")