השוק
אלפי לקוחות ויזה ומאסטרקארד נחשפו: זה מה שדלף
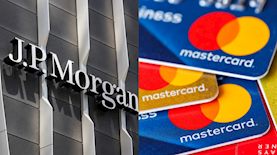
קבוצת סייבר פרסמה מידע של אלפי לקוחות הקשור לוויזה, מאסטרקארד ו-JPMorgan Chase. החברות מבהירות שמספרי הכרטיסים לא נחשפו אך הפרטים שדלפו עלולים לאפשר הונאות ממוקדות ומשכנעות במיוחד
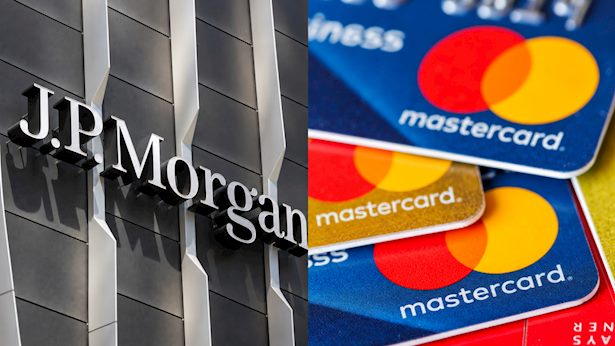
ענקיות התשלומים ויזה ומאסטרקארד והבנק JPMorgan Chase אישרו כי מידע הקשור לאלפי לקוחות הגיע לרשת בעקבות מתקפת סייבר שפגעה בספקים חיצוניים שלהן. הדליפה פורסמה לאחר שקבוצת הסחיטה n0n טענה כי השיגה את המידע ואיימה לפרסם אותו אם דרישותיה לא ייענו.
אלא שבניגוד לחשש הראשוני, החברות מדגישות כי מערכות הליבה שלהן לא נפרצו. לפי המידע שנמסר עד כה, מספרי כרטיסי אשראי, פרטי תשלום ומידע שמאפשר לבצע עסקאות לא נכללו בדליפה - וגם פעילות הסליקה והשימוש בכרטיסים נמשכים כרגיל.
לא מספרי כרטיסים - אבל מידע שימושי לנוכלים
לפי סוכנות AP המידע שנחשף אצל JPMorgan Chase כלל בעיקר כתובות דוא"ל של לקוחות ושל חלק מעובדי הבנק, ובחלק מהמקרים גם שמות ומספרי טלפון. בבנק הסבירו כי התוקפים הגיעו למידע שיווקי שנשמר אצל גורמים חיצוניים, ולא למערכות הבנק עצמן.
מאסטרקארד מסרה כי נחשפה כמות מוגבלת של כתובות דוא"ל השייכות לקבוצה קטנה של מחזיקי כרטיסים שנרשמו לתוכנית הטבות מסוימת.
בחברה הודיעו כי האירוע הוכל וכי רשת התשלומים לא נפגעה. בוויזה מסרו שהאירוע קשור לספק חיצוני באזור אסיה-פסיפיק וכי מערכות החברה ומספרי הכרטיסים לא היו מעורבים.
בשלב זה לא פורסם מספר מלא ומאומת של הנפגעים בכל אחת מהחברות. כמו כן, אין דיווח מהימן שלפיו לקוחות בישראל נכללו בדליפה.
מי עומד מאחורי פרסום המידע?
קבוצת n0n שקיבלה אחריות לפרסום היא שחקנית חדשה יחסית בזירת הסייבר והחלה להופיע ברשת בספטמבר. היא מתמקדת בגניבת מידע ובאיומים לפרסמו, ולא בהכרח בהצפנת מחשבי הקורבן. עם זאת, החברות עצמן לא אימתו בפומבי את כל טענות הקבוצה.
ב-JPMorgan הבהירו גם כי הדליפה אינה קשורה לתקלה הנרחבת בשירותי הבנק מוקדם יותר השבוע, שנגרמה לדבריו מבאג תוכנה.
הסכנה האמיתית מתחילה עכשיו
אף שלא דלפו מספרי כרטיסים, שמות, כתובות דוא"ל ומספרי טלפון יכולים לסייע לנוכלים ליצור הודעות פישינג משכנעות. הודעה שמזכירה את שם הבנק, סוג ההטבה או תוכנית שבה הלקוח באמת חבר עלולה להיראות אמינה בהרבה מהודעת הונאה כללית.
האירוע גם מדגים את אחת הבעיות הגדולות בענף הפיננסים: החברה עצמה יכולה להיות מאובטחת, אך המידע שלה עובר לספקי שיווק, מועדוני הטבות וחברות טכנולוגיה. לפי דו"ח שפרסמה ויזה מספר אירועי הסייבר שבהם היו מעורבים ספקים חיצוניים זינק ב-62% בתוך חצי שנה.
ההמלצה ללקוחות היא לא ללחוץ על קישורים בהודעות שמבטיחות לבדוק אם פרטיהם נחשפו, ולא למסור סיסמה או פרטי אשראי.
עוד ב-

לפי הנחיות נציבות הסחר האמריקאית אם מתקבלת הודעה חריגה יש להיכנס באופן עצמאי לאפליקציה או לאתר הרשמי, לבדוק את החשבון ולהפעיל אימות דו־שלבי. במקרה הזה, דווקא ההודעה שמציעה "להגן על הכרטיס" עלולה להיות השלב הבא בהונאה.

הכתבות החמות


תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "שמאי המקרקעין והמשפטן ארז כהן, צילום: Shutterstock, אולפן ice")