קריפטו
זהירות על הפנים שלכם, דיפייק: כך נגנבו מיליונים בקריפטו
איך מצליחים האקרים מצפון קוריאה להתחזות לחברים שלכם, לשדר סרטוני Deepfake בשיחות וידאו ולגנוב מאות מיליוני דולרים בלי לפרוץ ישירות לארנק? ה־FBI חשף מבצע סייבר מתוחכם במיוחד, ובו אפילו מפתחי תוכנה נמצאים על הכוונת.
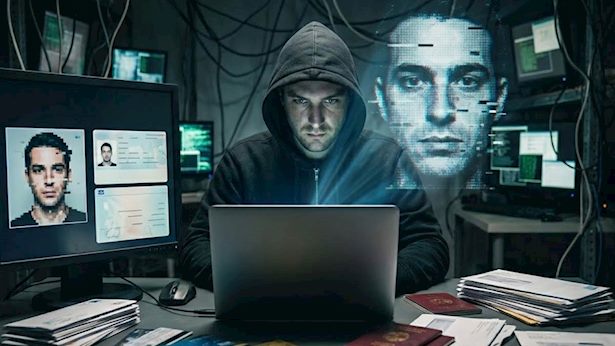
יותר מ־400 מיליון דולר במטבעות קריפטו נגנבו בתוך 18 חודשים באמצעות שיטה שמנצלת את אחד הדברים הבסיסיים ביותר בחיינו: האמון באנשים שאנחנו מכירים. ה־FBI ומשרד המשפטים האמריקאי חשפו השבוע מבצע סייבר צפון קוריאני בשם FaceStealer, שבמסגרתו האקרים התחזו לאנשי קשר מוכרים בשיחות וידאו, השתמשו בסרטונים גנובים ובזיופי פנים באמצעות בינה מלאכותית, והדביקו את קורבנותיהם בתוכנות זדוניות. במסגרת חקירה פדרלית תפס ה־FBI יותר מ־900 סרטוני מצלמות רשת של קורבנות מרחבי העולם.
כך פועלת השיטה: התוקפים משתלטים תחילה על חשבונות תקשורת של קורבנות קודמים, למשל בטלגרם, בלינקדאין ובפלטפורמות נוספות. באמצעות החשבונות הגנובים הם שולחים לאנשים אחרים הזמנות לפגישות וידאו, שנראות כאילו הגיעו מחברים, עמיתים או שותפים עסקיים מוכרים.
כאשר הקורבן מצטרף לפגישה, הוא רואה על המסך סרטון מוקלט מראש של האדם שהזמין אותו, ולעיתים גם של משתתפים נוספים שהוא מכיר. במקרים אחרים, ההאקרים משתמשים בסרטוני Deepfake שנוצרו באמצעות בינה מלאכותית ומציגים דמויות מוכרות ומשפיעות מעולם הקריפטו וה־Web3.
אלא שהפגישה אינה אלא מלכודת. בשלב מסוים אחד המשתתפים טוען שאינו מצליח לשמוע את הקורבן או שמתרחשת תקלה טכנית. כדי לפתור את הבעיה מוצע לו ללחוץ על קישור, להוריד עדכון או להפעיל פקודה במחשב. הפעולה התמימה לכאורה מתקינה למעשה נוזקה שמאפשרת לתוקפים להשתלט על המחשב, לגנוב פרטי גישה, להגיע לארנקי קריפטו ולחדור לחשבונות התקשורת האישיים והמקצועיים של הקורבן.
אחד הפרטים המדאיגים ביותר הוא סבלנותם של התוקפים. לפי מסמכי משרד המשפטים, במקרים מסוימים חלפו חודשים ואף יותר משנה בין ההדבקה הראשונית לבין גניבת המטבעות והשתלטות על חשבונות התקשורת. כך יכולים ההאקרים להמתין להזדמנות מתאימה, ובינתיים להשתמש בפרטי הקשר ובסרטוני הקורבן כדי לאתר קורבנות נוספים. למרות מאות הסרטונים שנתפסו, החוקרים עדיין לא הצליחו לזהות מי היה הקורבן הראשון במבצע.
אולם הסיפור כבר אינו מסתכם בגניבת מטבעות. ה־FBI מזהיר כי התוקפים מרחיבים את פעילותם לעבר מפתחי תוכנות קוד פתוח, בניסיון להשתלט על מחשביהם ועל חשבונותיהם במאגרי קוד. מדובר בסיכון משמעותי: במקום לגנוב מארנק של אדם אחד, השתלטות על חשבון של מפתח יכולה לאפשר הפצת קוד זדוני למשתמשים רבים שמורידים תוכנה לגיטימית.
במקרה אחד, ההאקרים הצליחו לחדור למחשב של מפתח ספריית JavaScript פופולרית ולהוסיף רכיבים זדוניים שעלולים היו להגיע למשתמשי התוכנה. הפעילות זוהתה ונעצרה לפני שהתפשטה בהיקף רחב.
משרד המשפטים וה־FBI מייחסים את הפעילות לרשתות האקרים צפון קוריאניות המוכרות בשמות Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff ו־Stardust Chollima. הרשויות האמריקאיות הודיעו כי הצליחו לשבש את תשתיות הענן ששימשו את המבצע. עם זאת, תפיסת התשתיות אינה מבטיחה שהפעילות הסתיימה.
עוד ב-

המקרה ממחיש כיצד מתקפות הקריפטו הופכות למתוחכמות יותר: לא תמיד צריך למצוא פרצה טכנולוגית כדי לגנוב מיליונים. לפעמים מספיק להציג פנים מוכרות על המסך, ליצור תקלה מזויפת ולגרום לקורבן ללחוץ על הכפתור הלא נכון.

הכתבות החמות


תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "שמאי המקרקעין והמשפטן ארז כהן, צילום: Shutterstock, אולפן ice")