דיגיטל וטק
אתר ההזמנות הגדול בישראל נפרץ: ההודעה החריגה שנשלחה ללקוחות
מניתוח ראשוני של האירוע עולה כי התוקפים הצליחו להשיג גישה למערכת שליחת ההתראות של אסוס. ההאקרים דרשו מממונה הגנת הפרטיות וצוותי הטכנולוגיה של החברה ליצור עמם קשר, ומאיימים להדליף את הנתונים אם דרישתם לא תענה
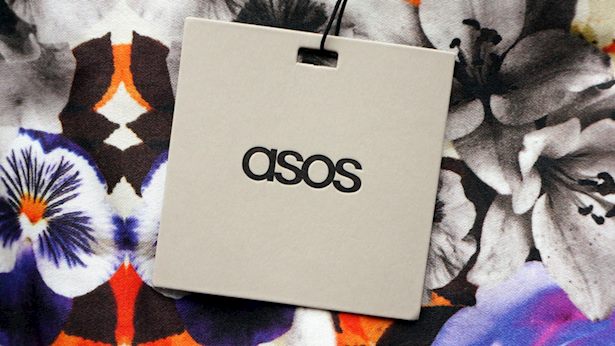
אירוע אבטחה חמור דווח היום (שלישי) ברשת האופנה הבינלאומית אסוס (ASOS): משתמשים רבים, ובהם ישראלים, דיווחו על הודעת פוש חריגה שנשלחה מאפליקציית החברה, ובה טענה של תוקפים שפרצו לפלטפורמת הענן של הרשת.
בהודעה שנשלחה לטלפונים הניידים נכתב: "אסוס נפרצה. השתלטנו באופן מלא על סביבת ה-Snowflake שלכם, של הממונה על הגנת הפרטיות (DPO) וצוות ה-IT של אסוס. צרו עמנו קשר, או שנדליף את המידע", בצירוף קישור לערוץ טלגרם.
מניתוח ראשוני של האירוע עולה כי התוקפים הצליחו להשיג גישה למערכת שליחת ההתראות של אסוס. מתוכן ההודעה עולה כי היעד המרכזי של הפריצה הוא פלטפורמת הענן Snowflake, המשמשת את אסוס לאחסון ולעיבוד נתונים. ההאקרים דרשו מממונה הגנת הפרטיות (DPO) וצוותי הטכנולוגיה של החברה ליצור עמם קשר, ומאיימים להדליף את הנתונים אם דרישתם לא תענה.
עוד ב-
בשלב זה לא ברור אילו נתונים מדויקים הושגו, אך לאור הטענה להשתלטות מלאה על מערכת הענן, קיים חשש כי הושגו פרטי לקוחות. חשוב לפעול לפי הנחיות האבטחה: מומלץ בחום שלא ללחוץ על הקישור המוביל לטלגרם ולא ליצור קשר עם התוקפים.

הכתבות החמות

תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "צחי חגג חגג אירופה, צילום: צילום טל ציקורל, איציק יצחקי, קבוצת חג'ג', shutterstock")