דיגיטל וטק
24% מהישראלים נפלו ברשת: מערך הסייבר הלאומי באזהרה חמורה
שבוע הגנת הסייבר נפתח בתמרור אזהרה: 24% מהעובדים נפלו בתרגיל הפישינג הלאומי. מדובר בעלייה חדה לעומת שנים קודמות: כרבע מהעובדים לחצו על קישור מתחזה שנשלח כביכול ממשאבי אנוש

אירועי שבוע הגנת הסייבר שנפתחו היום (ראשון) יימשכו עד 12 בנובמבר תחת הסיסמה "הגנה בכף היד", בדגש על הנגשת פעולות פשוטות שכל משתמש יכול לנקוט כדי לסכל איומי סייבר.
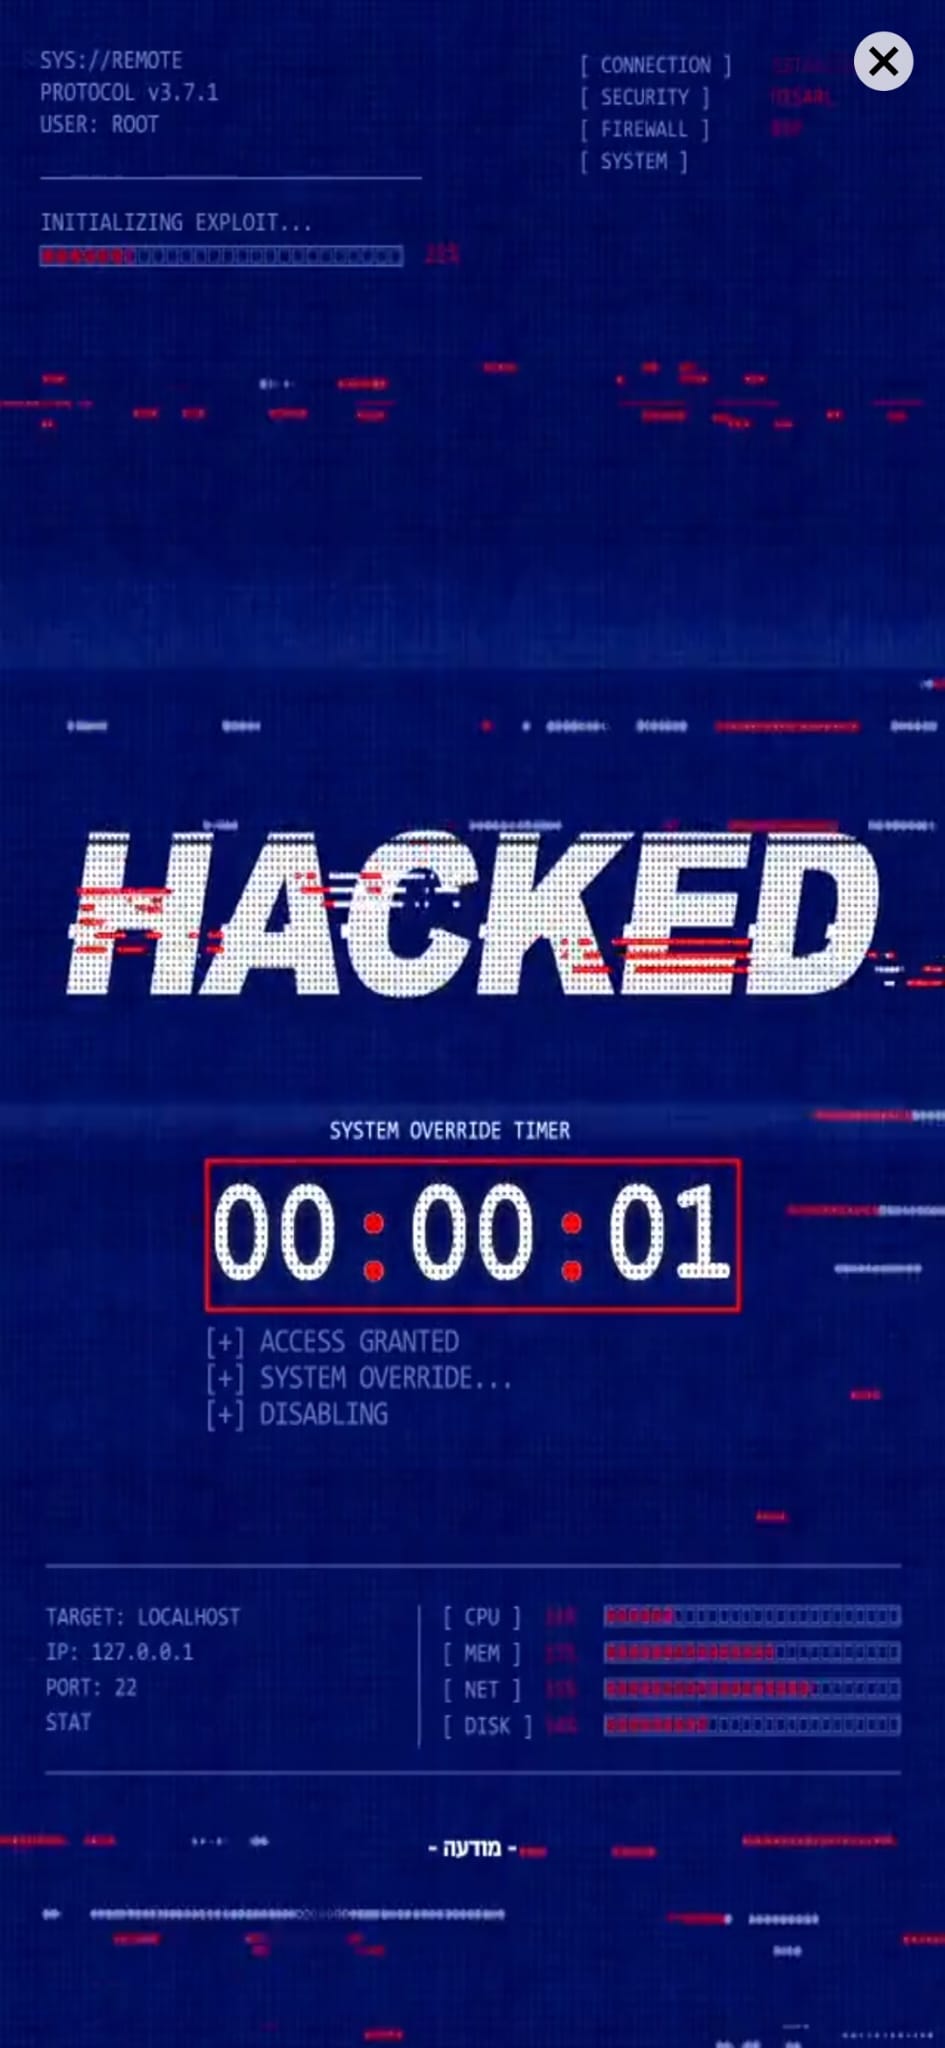
שבוע הגנת הסייבר הלאומי נפתח עם תרגיל פישינג רחב היקף שמצביע על עלייה מדאיגה ברמת הפגיעות: כ-24% מהעובדים שנבדקו לחצו על קישור מתחזה. פתיחת השבוע לוותה במהלך מודעות שכלל הדמיית השתלטות ("Hacked") על מסכי חוצות בתל אביב ועל אפליקציות חדשות פופולריות, במטרה להמחיש כיצד מתקפת סייבר עלולה לפגוש כל אדם בשגרת יומו.
יחצ
במסגרת התרגיל הופצו כ-29 אלף הודעות דוא"ל ומסרונים (SMS) לעובדים ב-49 ארגונים ברחבי הארץ. הפיתיון שנבחר נגע להטבה יומיומית מוכרת, בניסוח שנשלח לכאורה ממחלקת משאבי האנוש: "סבסוד הארוחות שלך ייחסם היום בשעה 14:00. לעדכון אמצעי התשלום ומניעת החסימה". להודעה צורף קישור בעל כתובת בלתי רשמית. עובדים שלחצו על הקישור הועברו ישירות לדף נחיתה ייעודי של מערך הסייבר הלאומי, שם התבשרו כי מדובר בהדמיה וקיבלו הנחיות מעשיות לזיהוי הודעות מתחזות.
התוצאות משקפות החמרה ביחס לשנים קודמות:
בשנת 2024 בוצעו כ-20% הקלקות בקרב כ-40 אלף עובדי מדינה. ב-2025 בוצעו כ-12% הקלקות בקרב כ-200 אלף משרתי צה"ל, ובתרגיל הנוכחי נרשמה עלייה ל-24% בקרב עובדי הארגונים שנבדקו.
לצד פעולות ההסברה בשטח, הושק פורטל הסייבר הלאומי המרכז כלים אינטראקטיביים להגנה עצמית של אזרחים וארגונים. בין השירותים הבולטים בפורטל: "קליק צ'ק" - כלי לבדיקה מיידית של קישורים חשודים טרם פתיחתם. "זהה את המתחזה" - משחק אינטראקטיבי המאפשר לתרגל זיהוי ניסיונות פישינג בסביבה מבוקרת.
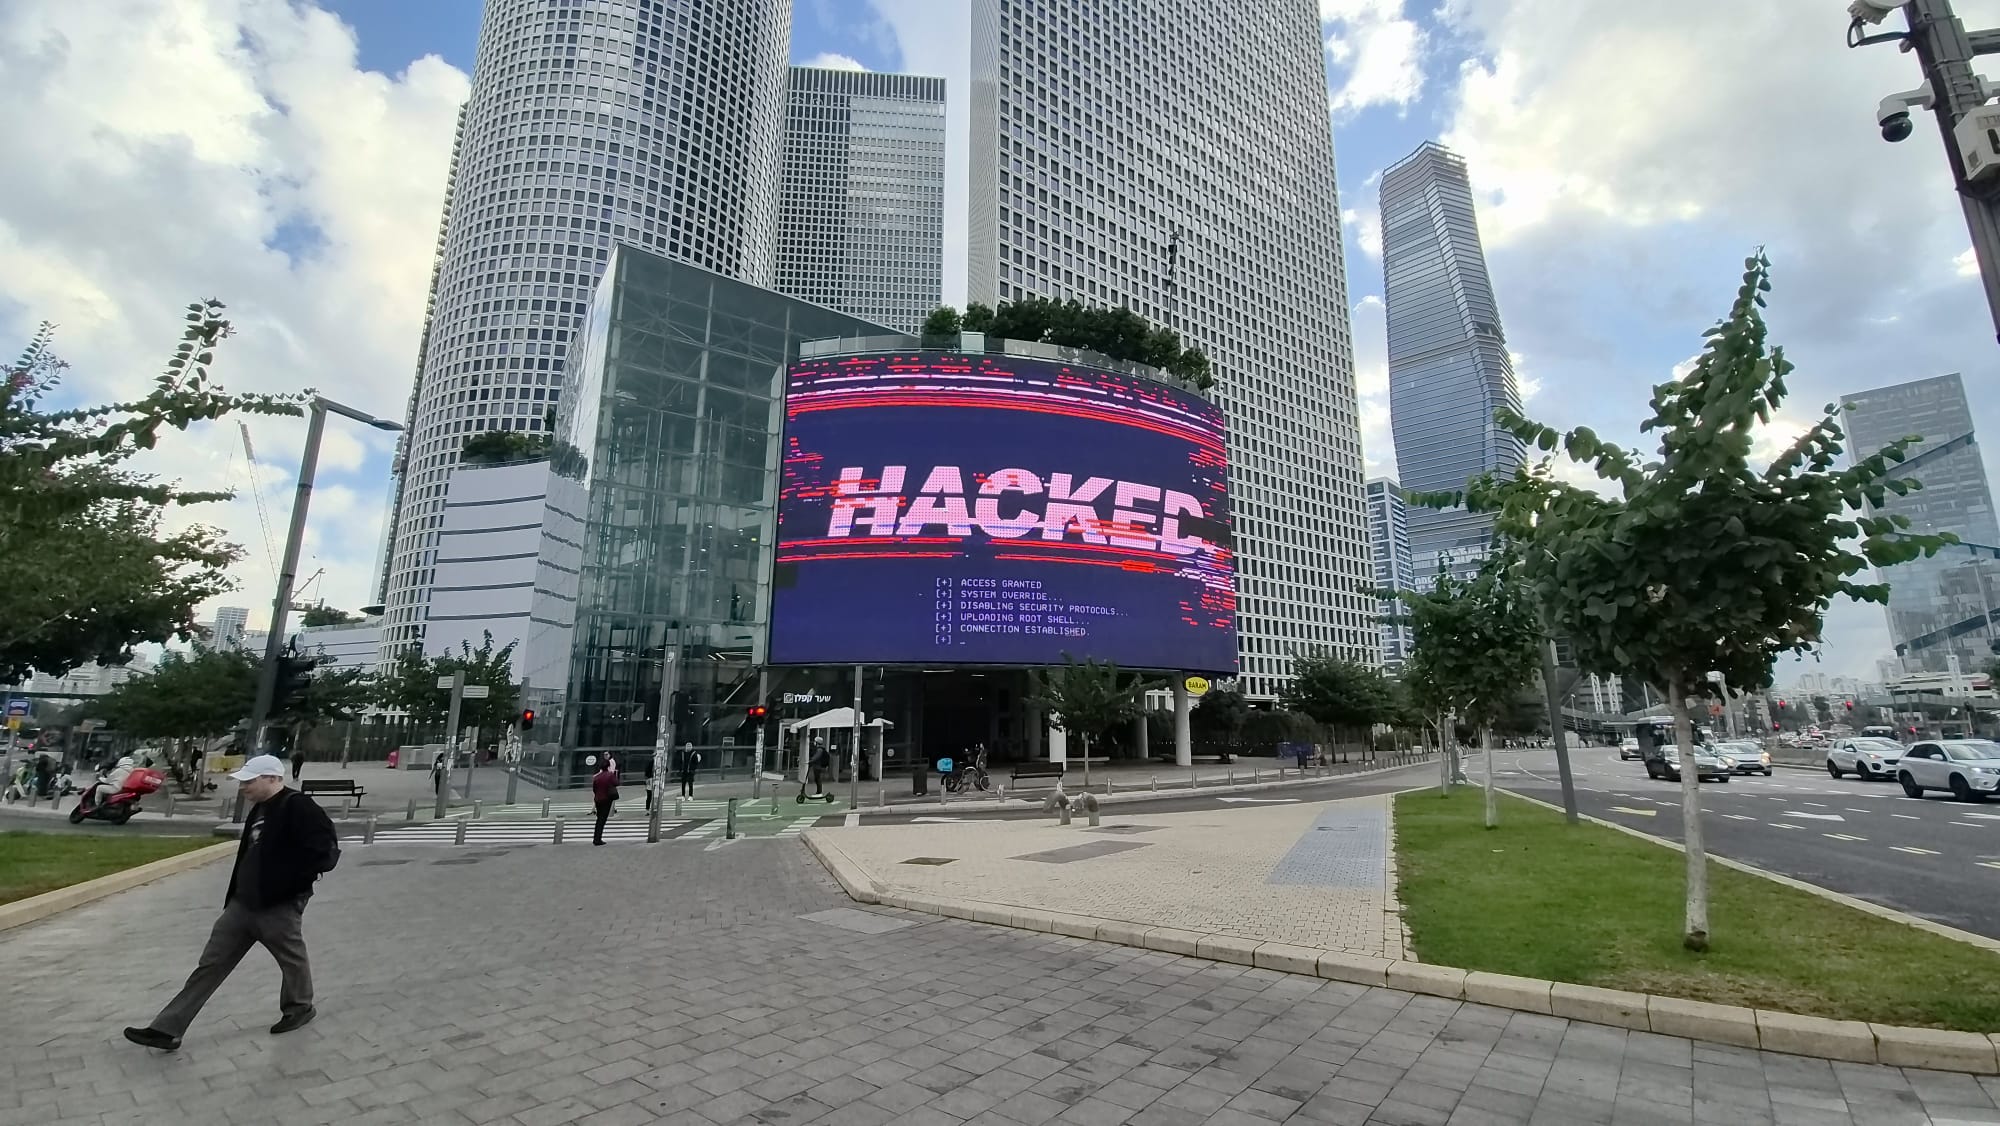
הדמיית השתלטות ("Hacked") על מסכי חוצות בתל אביב. צילום: יחצ
עוד ב-

פישינג הוא ממתקפות הסייבר הנפוצות והאפקטיביות ביותר, המבוסס על הנדסה חברתית - מניפולציה פסיכולוגית של המשתמש במקום פריצה למערכות טכנולוגיות. במסגרת המתקפה, תוקפים מתחזים לגורמים מוכרים ומהימנים, דוגמת בנקים, מוסדות מדינה, חברות משלוחים או מעסיקים, ויוצרים קשר באמצעות דוא"ל, מסרונים (SMS) או רשתות חברתיות. ההודעות מנוסחות לרוב באופן שמייצר תחושת דחיפות, איום (כגון חסימת חשבון או עיקול) או פיתוי כספי, במטרה לגרום לקורבן לפעול במהירות ללא שיקול דעת. היעד המרכזי של ההונאה הוא לגרום ללחיצה על קישור המוביל לאתר מתחזה, שבו נגנבים פרטי גישה, נתונים אישיים ופרטי אשראי, או להורדת קובץ המכיל נוזקה המסכנת את המכשיר ואת הרשת הארגונית.

הכתבות החמות


תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה



.jpeg "שמאי המקרקעין והמשפטן ארז כהן, צילום: Shutterstock, אולפן ice")