דיגיטל וטק
חוקרים פרצו ל-OpenAI וקיבלו מהם פרס של 6.5 אלף דולר: זו הסיבה
פריצת האבטחה החמורה בוצעה באמצעות מודל Opus 5 של אנתרופיק, שהצליח למצוא את נקודת התורפה שדגמים קודמים לא מצאו, מה שהוביל לחשיפת מערכותיה הפנימיות של ענקית הבינה המלאכותית
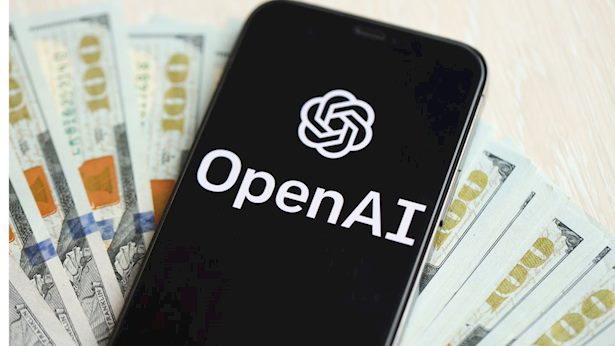
חוקרי אבטחה הצליחו לפרוץ למערכות הפנימיות של OpenAI ולהשיג גישה לקוד המקור של החברה, דווקא באמצעות מודל הבינה המלאכותית Claude של המתחרה הגדולה, אנתרופיק. האירוע, שהתרחש במסגרת תוכנית לדיווח על פירצות אבטחה, לא רק זיכה את החוקרים בפרס כספי, אלא הציף אזהרה מהדהדת
לפי דיווח של פורבס, החוקרים מחברת הסטארט-אפ Hacktron AI הצליחו להשיג גישה לחשבון ה-ChatGPT של עובד OpenAI, ודרכו השיגו גישה לקוד המקור הפנימי של החברה המאוחסן בגיטהאב, החוקרים ניסו תחילה לבצע את הפריצה באמצעות הדגם Claude Opus 4.8, אך הוא התקשה לייצר נקודת תורפה. רק לאחר ששימשו בדגם המתקדם יותר, Opus 5, הפעולה הושלמה בהצלחה, נתון הממחיש את קצב השדרוג המהיר של יכולות המודלים, החוקרים השתמשו בגרסה מיוחדת של Claude המיועדת לאנשי מקצוע מורשים בתחום אבטחת המידע.
OpenAI תיקנה את פירצות האבטחה שנחשפו ושילמה לחוקרים פרס כספי של 6,500 דולר על הגילוי.
עוד ב-

החוקרים מצביעים על שינוי תפיסתי עמוק: בעוד שבעבר מערכות תוכנה נהנו מהגנה בזכות "מורכבות" והצורך במומחיות אנושית נדירה, הבינה המלאכותית הופכת את המומחיות הזו לכוח חישוב נגיש. פעולות שדרשו בעבר צוותים גדולים וחודשי עבודה מצטמצמות כעת לימים ספורים, ולכן על תפיסות האבטחה הארגוניות להתאים את עצמן במהירות ליכולות התוקפים.

הכתבות החמות




תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "צחי חגג חגג אירופה, צילום: צילום טל ציקורל, איציק יצחקי, קבוצת חג'ג', shutterstock")