תיירות
מחדל אבטחה חמור בחברה שטסה לישראל: 618 הזמנות נפרצו, המידע דלף
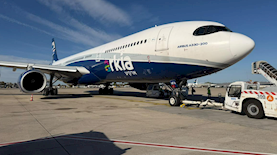
אירוע אבטחה חמור התגלה בחברת התעופה הבלטית והוא נוגע גם לטיסות מישראל. בשל פירצת אבטחה ודליפה של מידע מסווג מהזמנות החברה, באייר בלטיק הודיעו מי הם הנפגעים בתקרית ומה צריך לעשות כעת | כל הפרטים
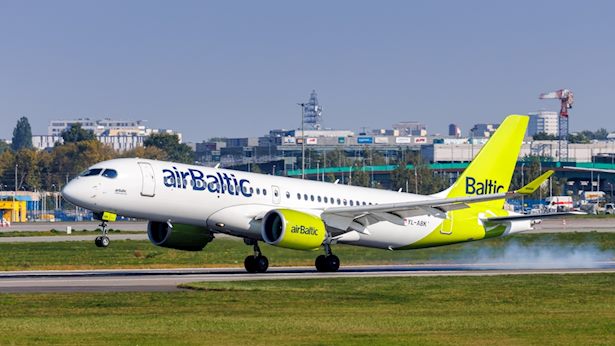
מחדל אבטחה חמור בחברת התעופה שטסה לישראל: חברת התעופה הלטבית, אייר בלטיק (airBaltic) הודיעה היום (ראשון) על אירוע אבטחת מידע חמור, שבמסגרתו זוהתה גישה בלתי מורשית למאגרי נתונים של ספק שירותי IT חיצוני העובד עמה. על פי הודעת החברה, הפריצה השפיעה על כ-618 אלף רשומות הזמנה (PNR) של נוסעים שביצעו צ'ק-אין מקוון לטיסותיה בין התאריכים 18 ביולי ל-12 בנובמבר 2026.
מהבדיקה הראשונית עולה כי המידע שנחשף כולל שמות מלאים של נוסעים, מספרי הזמנה ופרטי טיסות. ב-airBaltic מיהרו להרגיע והדגישו כי מערכות המחשוב הפנימיות של החברה עצמה לא נפגעו, וכי פרטי תשלום, מספרי אשראי, מסמכי נסיעה (כמו דרכונים) ומידע רגיש נוסף לא נכללו בדליפה. כמו כן, צוין כי בשלב זה אין אינדיקציה לשימוש לרעה בנתונים שנגנבו.
שיבושים בצ'ק-אין המקוון
מתוך כלל הרשומות שנחשפו, כ-11,800 מתייחסות לטיסות עתידיות שטרם התקיימו. כאמצעי זהירות מונע, החליטה airBaltic להשבית באופן מיידי את האפשרות לנהל את ההזמנה או לבצע צ'ק-אין באינטרנט עבור אותן הזמנות שהושפעו מהאירוע.
בחברה מבהירים כי לוח הטיסות ממשיך לפעול כסדרו וכל הנוסעים יוכלו לטוס כמתוכנן. הנוסעים שהגישה המקוונת להזמנתם נחסמה יוכלו לבצע צ'ק-אין בדלפקי שדה התעופה ללא כל עלות נוספת (שירות שבדרך כלל כרוך בתשלום בחברות לואו-קוסט והיברידיות). נוסעים שלא ביצעו צ'ק-אין מקוון בחלון הזמנים המדובר אינם מושפעים מהחסימה ויכולים להמשיך להשתמש באתר ובאפליקציה כרגיל.
אזהרה מפני הונאות פישינג
למרות שעד כה לא זוהה שימוש פלילי במידע, ב-airBaltic מזהירים כי צירוף של שם מלא, מספר הזמנה ופרטי טיסה הוא כלי מסוכן בידי האקרים, העלולים לנצל זאת כדי לשלוח הודעות התחזות (פישינג) אמינות במיוחד הנחזות להגיע מחברת התעופה או מסוכנויות נסיעות.
החברה קוראת לנוסעים לגלות ערנות מוגברת להודעות דוא"ל, מסרונים (SMS) ושיחות טלפון בלתי צפויות הנוגעות לטיסותיהם - ובמיוחד להודעות המציעות החזרים כספיים, פיצויים או בקשות לעדכון פרטי תשלום. החקירה נמשכת בשיתוף ספק השירות החיצוני, והאירוע דווח לרשויות הפיקוח, בהן מערך הסייבר הלאומי של לטביה (CERT.LV).
המשמעות עבור הנוסעים הישראלים
חברת airBaltic מפעילה קו ישיר וסדיר בין נמל התעופה בן גוריון לבין ריגה בירת לטביה - קו פופולרי הן בקרב ישראלים הטסים למדינות הבלטיות והן בקרב נוסעים הממשיכים דרך ריגה ליעדים רבים באירופה. מאחר שתקופת הדליפה (אמצע יולי עד אמצע נובמבר) כוללת את חודשי שיא הקיץ ואת חגי תשרי, ייתכן מאוד שגם ישראלים שטסו עם החברה בתקופה זו - או מחזיקים בכרטיסים לטיסות המשך עתידיות שבהן כבר בוצע צ'ק-אין למקטע הראשון - נכללים במאגר שנחשף.
נוסעים ישראלים שהזמינו טיסה בחברה לתקופה הקרובה ומגלים כי אינם מצליחים לבצע צ'ק-אין באתר, מומלץ שיגיעו לשדה התעופה מוקדם מהרגיל כדי לבצע את הרישום בדלפקים ללא תשלום, ויימנעו מללחוץ על קישורים חשודים המגיעים בוואטסאפ, ב-SMS או במייל בשם החברה.
עוד ב-
כזכור, עולם התעופה מתמודד עם איום חריג מסוגו המביא לנחיתות חירום, פינויים דרמטיים ובזבוז כספים. קבוצה שטרם ידוע מוצאה, עומדת מאחורי רצף של הודעות איומים המדווחות על פצצות בטיסות, מה שמאלץ את הצוותים לפנות את הנוסעים ולסרוק היטב את המטוס בטרם ימשיכו לדרכם.

הכתבות החמות



תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה



.jpeg "שמאי המקרקעין והמשפטן ארז כהן, צילום: Shutterstock, אולפן ice")