דיגיטל וטק
מומחי סייבר מזהירים: השיטה החדשה שגונבת כסף בשניות
מומחי אבטחה מזהירים מפני זינוק במתקפות מתוחכמות המנצלות פעולה יומיומית פשוטה כדי לעקוף את הגנות המחשב, להשתלט על חשבונות ולגנוב כספים ישירות מאפליקציות התשלומים

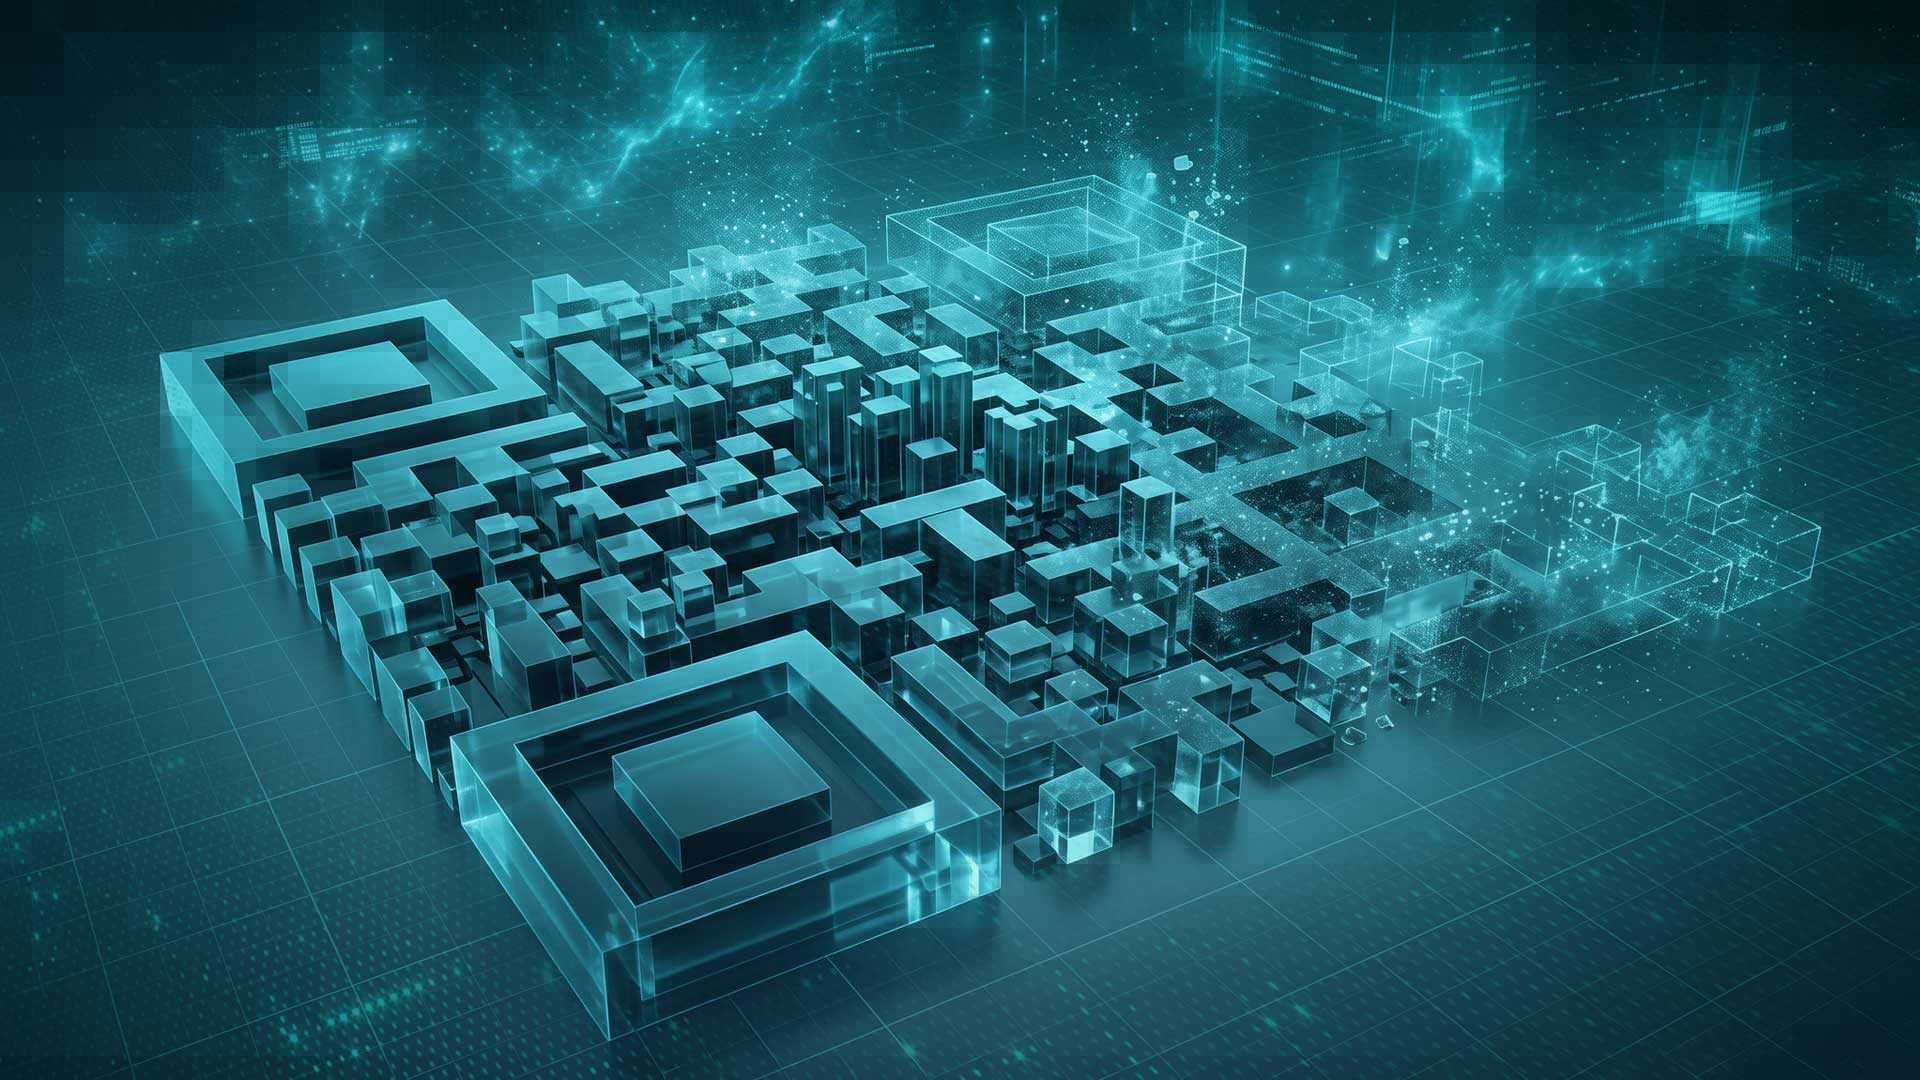
חברת אבטחת המידע והסייבר ESET מזהירה מפני התרחבות השימוש ב-Quishing, מתקפות פישינג המבוססות על קודי QR. השיטה נשענת דווקא על העובדה שקודי QR הפכו למראה מוכר ושגרתי, מתפריטים במסעדות ועד תשלומים ושירותים דיגיטליים, ולכן משתמשים נוטים לסרוק אותם בלי לחשוב פעמיים.
במתקפת פישינג רגילה, המשתמש מקבל בדרך כלל קישור או קובץ שמנסה להוביל אותו לעמוד זדוני, אבל ב-Quishing, הכתובת עצמה מוסתרת בתוך קוד QR. מבחינת התוקפים, זהו יתרון חשוב, שכן הדבר מקשה גם על המשתמש וגם על מערכות האבטחה. הכתובת אינה מופיעה כטקסט קריא, ובחלק מהמקרים מערכות סינון מייל מסורתיות מתקשות לחלץ ולבדוק אותה. לעיתים הקוד גם מוטמע בתוך קובצי PDF או JPEG המצורפים להודעה.
"הסכנה הופכת משמעותית יותר ברגע שהעובד סורק את הקוד באמצעות הסמארטפון. במקום להמשיך בתוך סביבת המחשב הארגונית המאובטחת, שבה קיימות בדרך כלל שכבות ההגנה השונות, המשתמש עובר למכשיר הנייד שלעיתים קרובות מוגן פחות - ולעיתים כלל אינו מנוהל על ידי הארגון. כך הודעה שהצליחה להגיע לתיבת הדואר יכולה להעביר את התקיפה בתוך שניות, לסביבה אחרת, שבה לתוקף קל הרבה יותר לפעול", מסביר אור אייזיק, מנהל תמיכה בחברת קומסקיור, המפיצה הבלעדית של ESET בישראל.
צילום: יח"צ ESET
לא רק גניבת סיסמאות
השימוש בקודי QR זדוניים כבר אינו מסתכם בניסיון להוביל את המשתמש לעמוד התחברות מזויף ולגנוב ממנו שם משתמש וסיסמה. לפי ESET, תוקפים משתמשים בשיטה גם כדי לגנוב קודי אימות, להפנות משתמשים להורדת אפליקציות מחוץ לחנויות הרשמיות ולנסות להשתלט על חשבונות, ובמקרים אחרים אף להפנות אותם ישירות לאפליקציות תשלומים לגיטימיות, כאשר פרטי הנמען כבר הוזנו מראש.
השימוש בקודי QR זדוניים כבר אינו מסתכם בניסיון להוביל את המשתמש לעמוד התחברות מזויף ולגנוב ממנו שם משתמש וסיסמה. לפי ESET, תוקפים משתמשים בשיטה גם כדי לגנוב קודי אימות, להפנות משתמשים להורדת אפליקציות מחוץ לחנויות הרשמיות ולנסות להשתלט על חשבונות, ובמקרים אחרים אף להפנות אותם ישירות לאפליקציות תשלומים לגיטימיות, כאשר פרטי הנמען כבר הוזנו מראש.
במקרים כאלה, התוקף אינו חייב להסתמך רק על אתר זדוני שנראה חשוד, אלא יכול להשתמש גם בשירותים ובאפליקציות רגילות כחלק מתהליך ההונאה. בנוסף, נעשה שימוש בשירותי קיצור כתובות URL כדי להסתיר עוד יותר את היעד שמאחורי הקוד, ואף ניתן לשלב קישורים או פרטי קשר שיובילו את המשתמש בשלב מאוחר יותר לאתרי פישינג.
השיטה משתלבת היטב גם בטכניקות הנדסה חברתית מוכרות, משום שהודעה שמתחזה לעדכון של שירות מוכר, למסמך שממתין לחתימה או לבקשה לאימות החשבון יכולה לגרום למשתמש לפעול במהירות, במיוחד כאשר היא יוצרת תחושת דחיפות ומציגה את קוד ה-QR כחלק מתהליך לגיטימי.
גם קבוצות תקיפה מדינתיות משתמשות בשיטה
השימוש ב-Quishing כבר אינו מוגבל לקמפיינים רחבים של האקרים ופשיעת סייבר. בינואר 2026 הזהיר ה-FBI כי קבוצת התקיפה הצפון קוריאנית Kimsuky השתמשה בקודי QR במסגרת הודעות spear phishing ממוקדות שנשלחו למכוני מחקר, מוסדות אקדמיים וגופים ממשלתיים בארה"ב ובמדינות נוספות. בחלק מהמקרים ניסו התוקפים לשכנע את הנמענים כי סריקת הקוד תוביל לשאלון, לעמוד הרשמה או לכונן מאובטח, וכך לגרום להם לבצע בעצמם את הצעד שמאפשר להמשיך את התקיפה.
השימוש ב-Quishing כבר אינו מוגבל לקמפיינים רחבים של האקרים ופשיעת סייבר. בינואר 2026 הזהיר ה-FBI כי קבוצת התקיפה הצפון קוריאנית Kimsuky השתמשה בקודי QR במסגרת הודעות spear phishing ממוקדות שנשלחו למכוני מחקר, מוסדות אקדמיים וגופים ממשלתיים בארה"ב ובמדינות נוספות. בחלק מהמקרים ניסו התוקפים לשכנע את הנמענים כי סריקת הקוד תוביל לשאלון, לעמוד הרשמה או לכונן מאובטח, וכך לגרום להם לבצע בעצמם את הצעד שמאפשר להמשיך את התקיפה.
עוד ב-
"אנחנו ממליצים לארגונים לשלב מתקפות QR בהדרכות ובתרגילי הפישינג לעובדים, להימנע מסריקת קודים שמגיעים בהודעות לא צפויות ולאמת בקשות חריגות מול השולח באמצעות פרטי קשר שנמצאו באופן עצמאי ואקטיבי", מציין אייזיק. לצד זאת, מומלץ להשתמש בפתרונות אבטחה גם במכשירים הניידים, להפעיל אימות רב-שלבי עמיד בפני פישינג ולוודא שמערכות ההפעלה וכלי האבטחה נשארים מעודכנים כל העת.

הכתבות החמות


תגובות לכתבה(0):
תגובתך התקבלה ותפורסם בכפוף למדיניות המערכת.
תודה.
לתגובה חדשה
תודה.
לתגובה חדשה
תגובתך לא נשלחה בשל בעיית תקשורת, אנא נסה שנית.
חזור לתגובה
חזור לתגובה


.jpeg "צחי חגג חגג אירופה, צילום: צילום טל ציקורל, איציק יצחקי, קבוצת חג'ג', shutterstock")